Como funciona o EthicsPortal #
Fluxo de implementação #
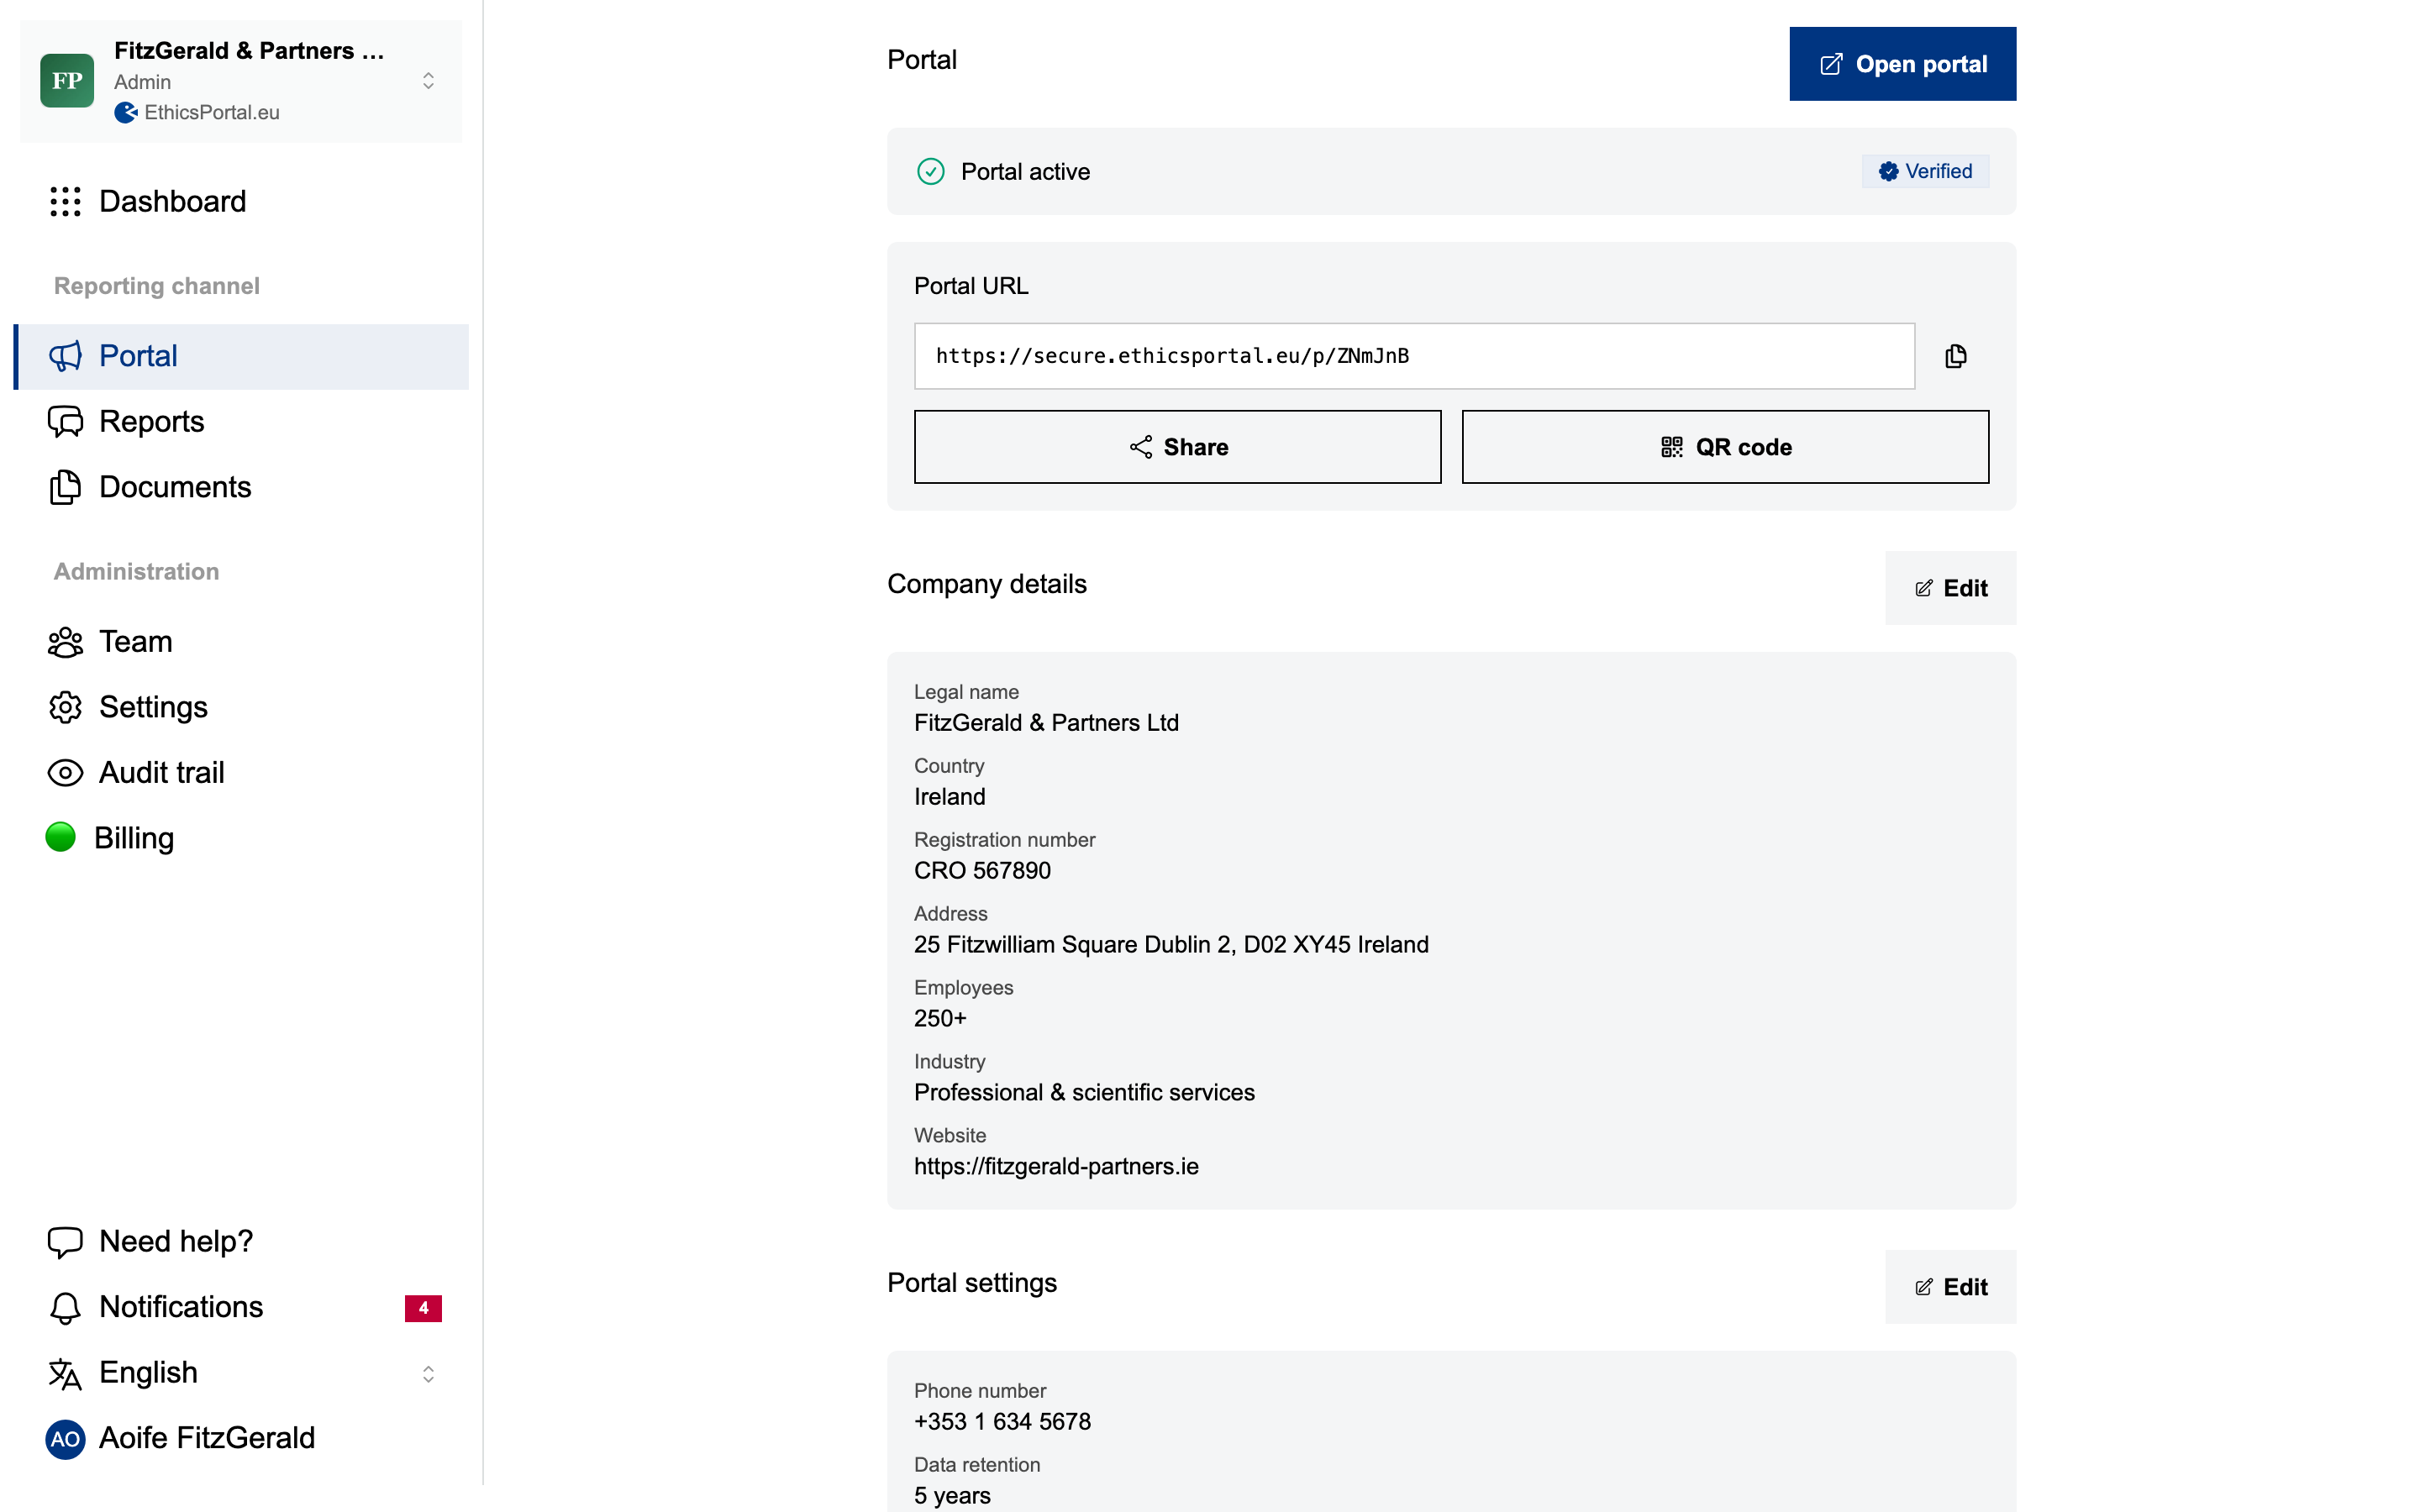
1. Configure o seu canal de denúncia #
Configure a conta da organização e, em seguida, defina:
- Nome e logótipo da organização: o seu canal de denúncia, a sua identidade
- Categorias de denúncia: fraude, assédio, segurança ou defina as suas próprias
- Prazo de conservação dos dados: 12, 24, 36 ou 60 meses, sendo depois eliminados automaticamente
É atribuído ao seu canal de denúncia um URL único assim que a configuração é guardada.
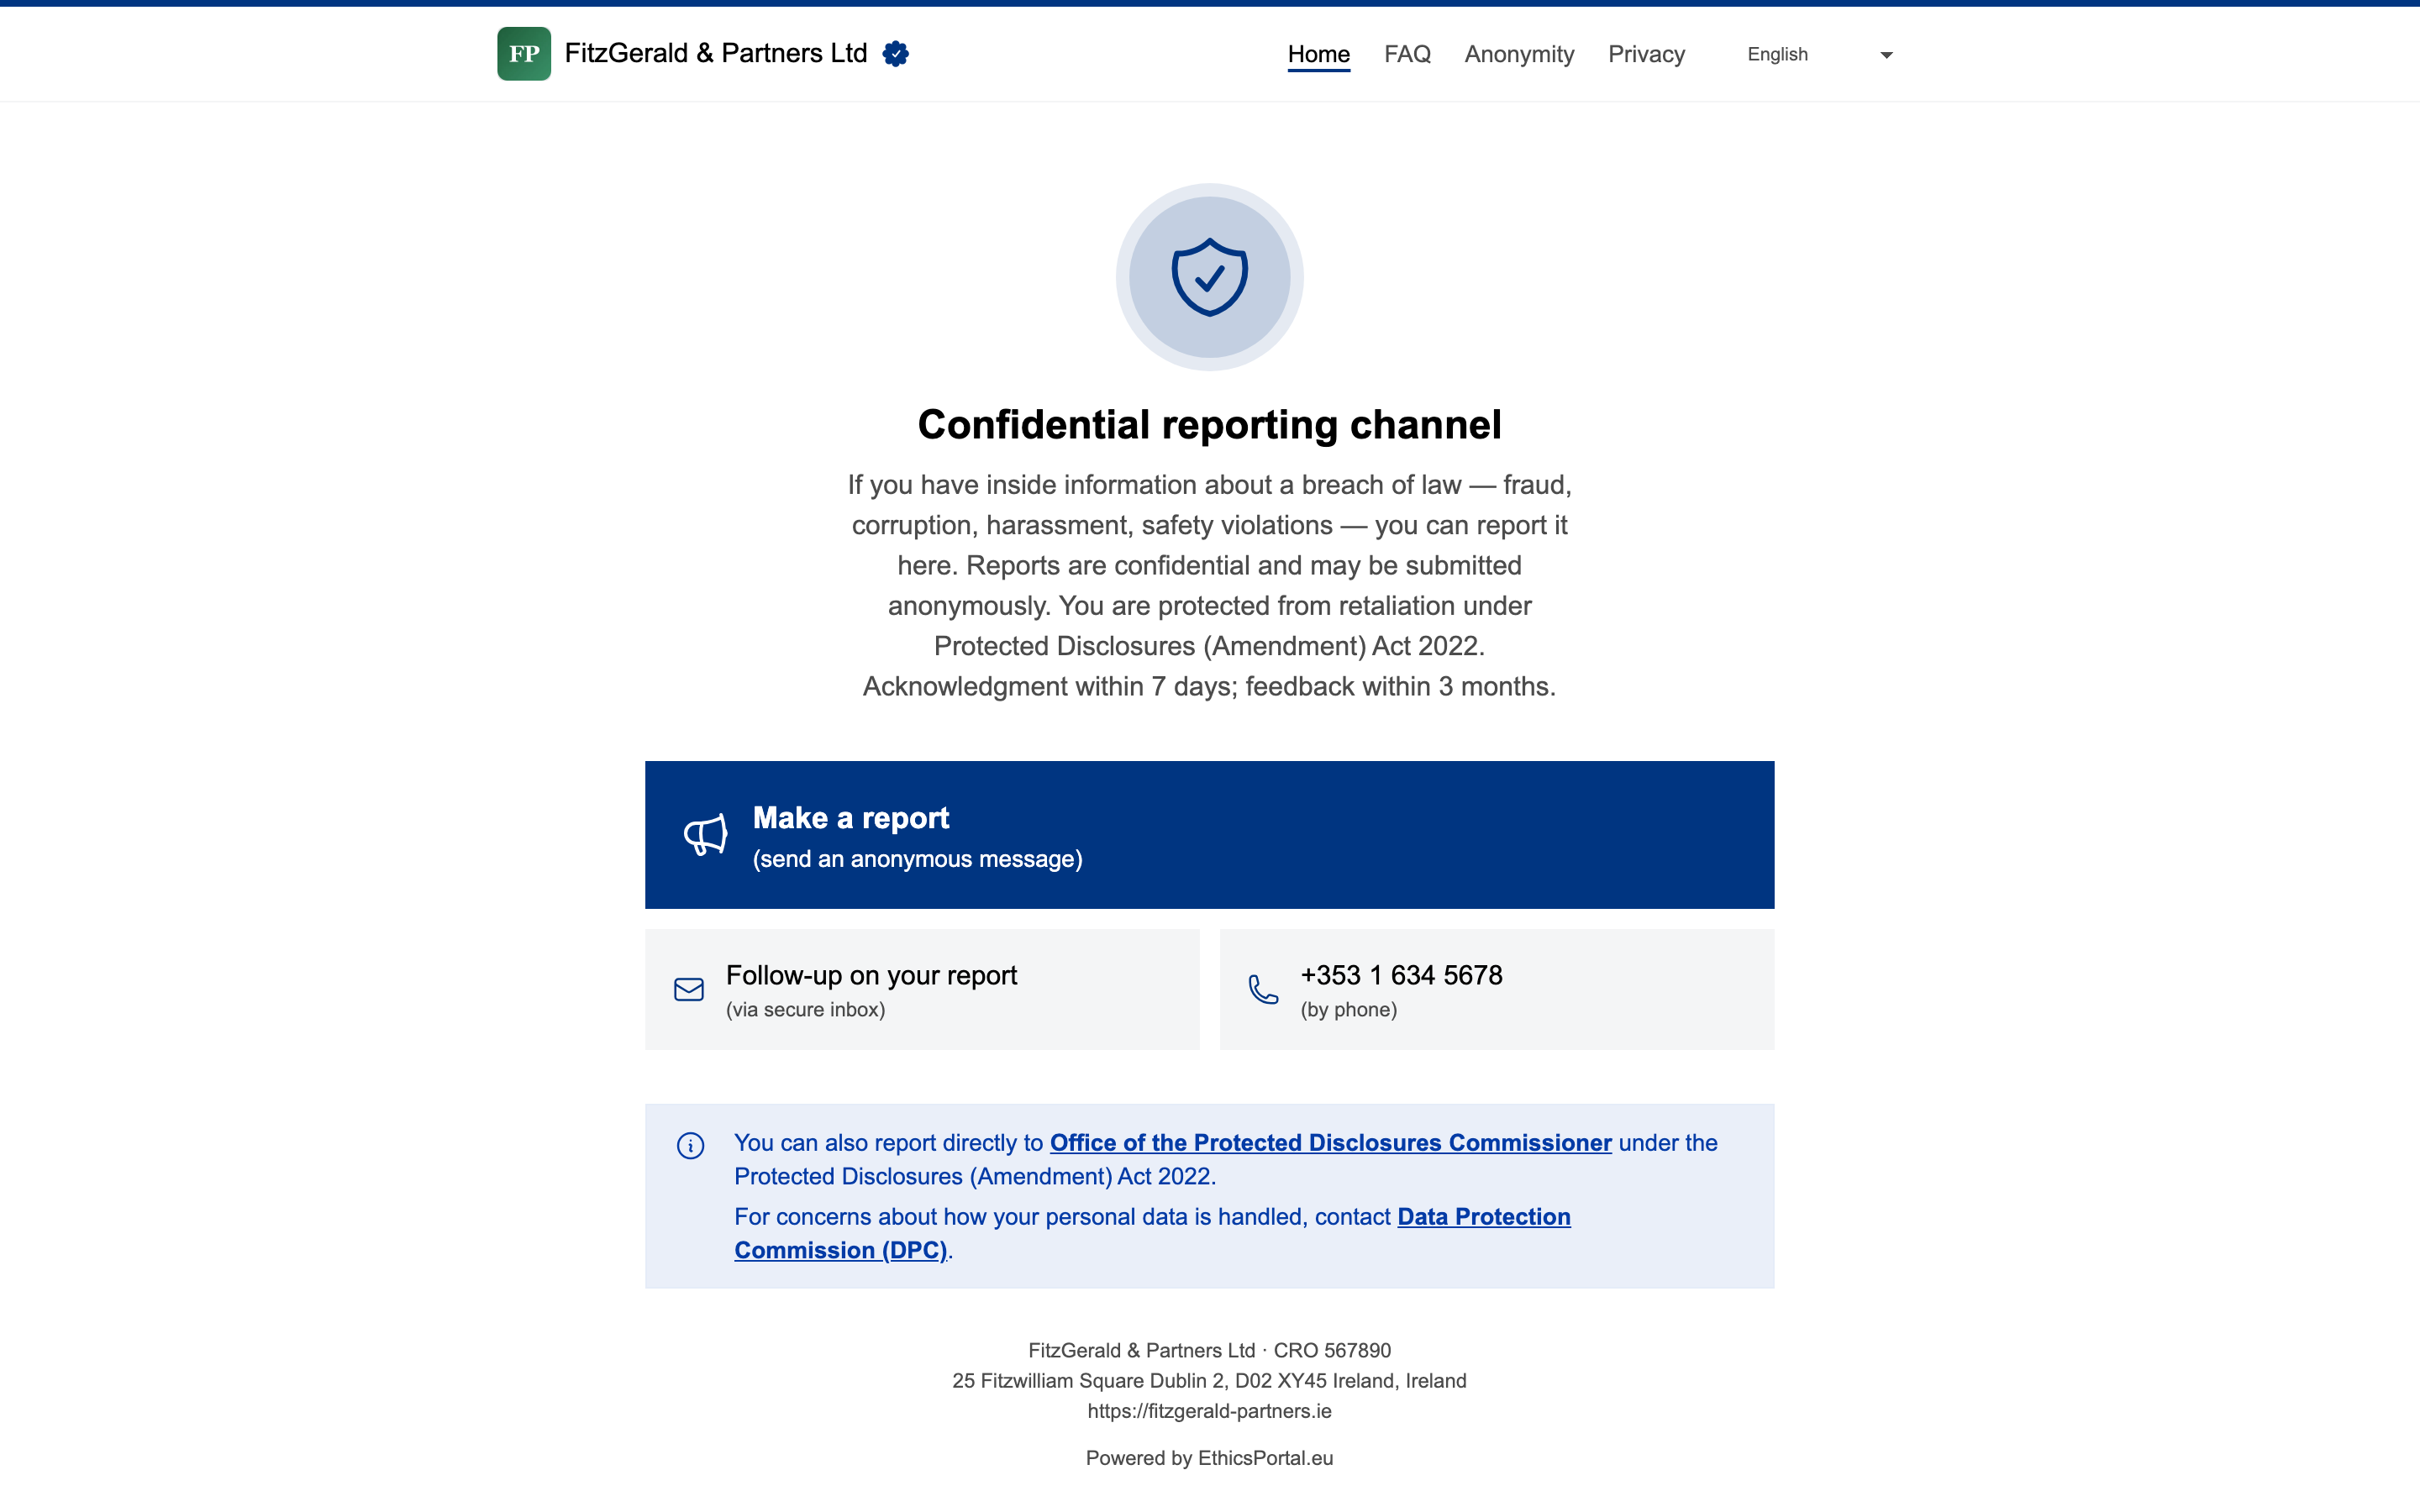
2. Partilhe o link #
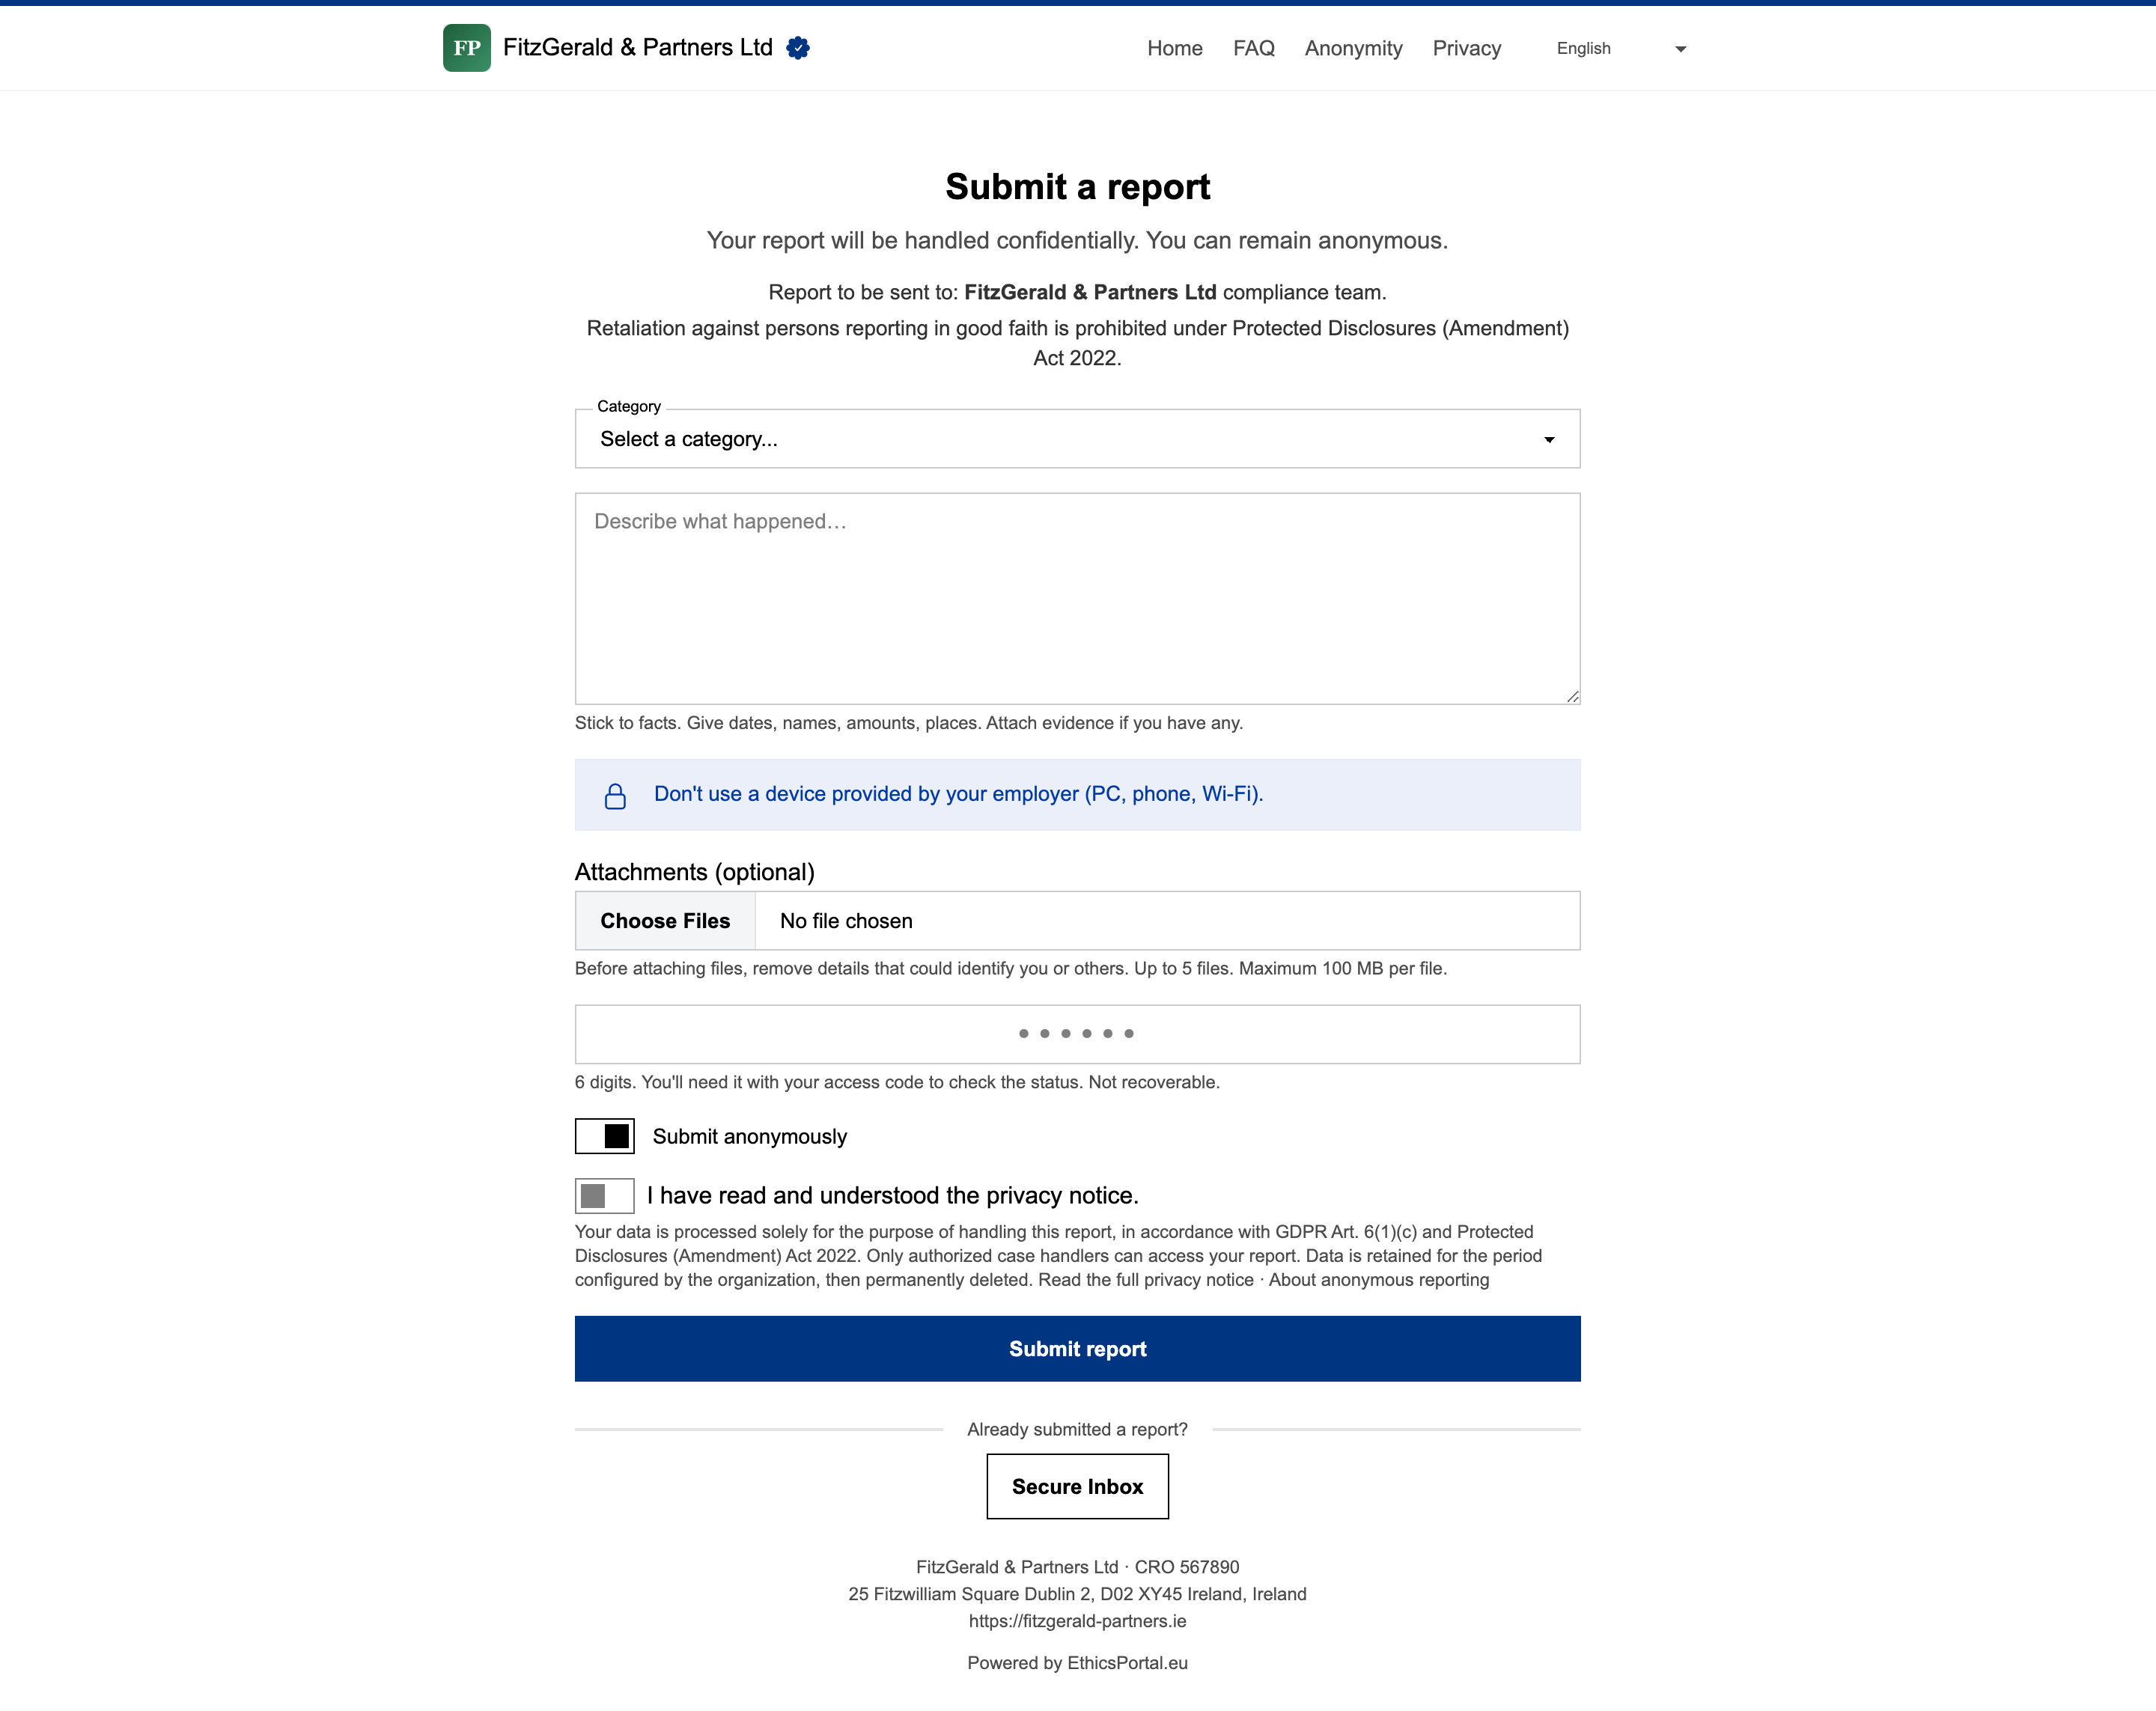
Cada canal de denúncia recebe um link partilhável e um código QR. Coloque o código QR em salas de pausa, casas de banho, no manual do trabalhador, nos pacotes de integração. Os trabalhadores acedem a partir de qualquer navegador. Não é necessária aplicação, conta nem rede da empresa.
Veja o próprio canal de denúncia do EthicsPortal em produção: secure.ethicsportal.eu/p/R8HXGNHO .
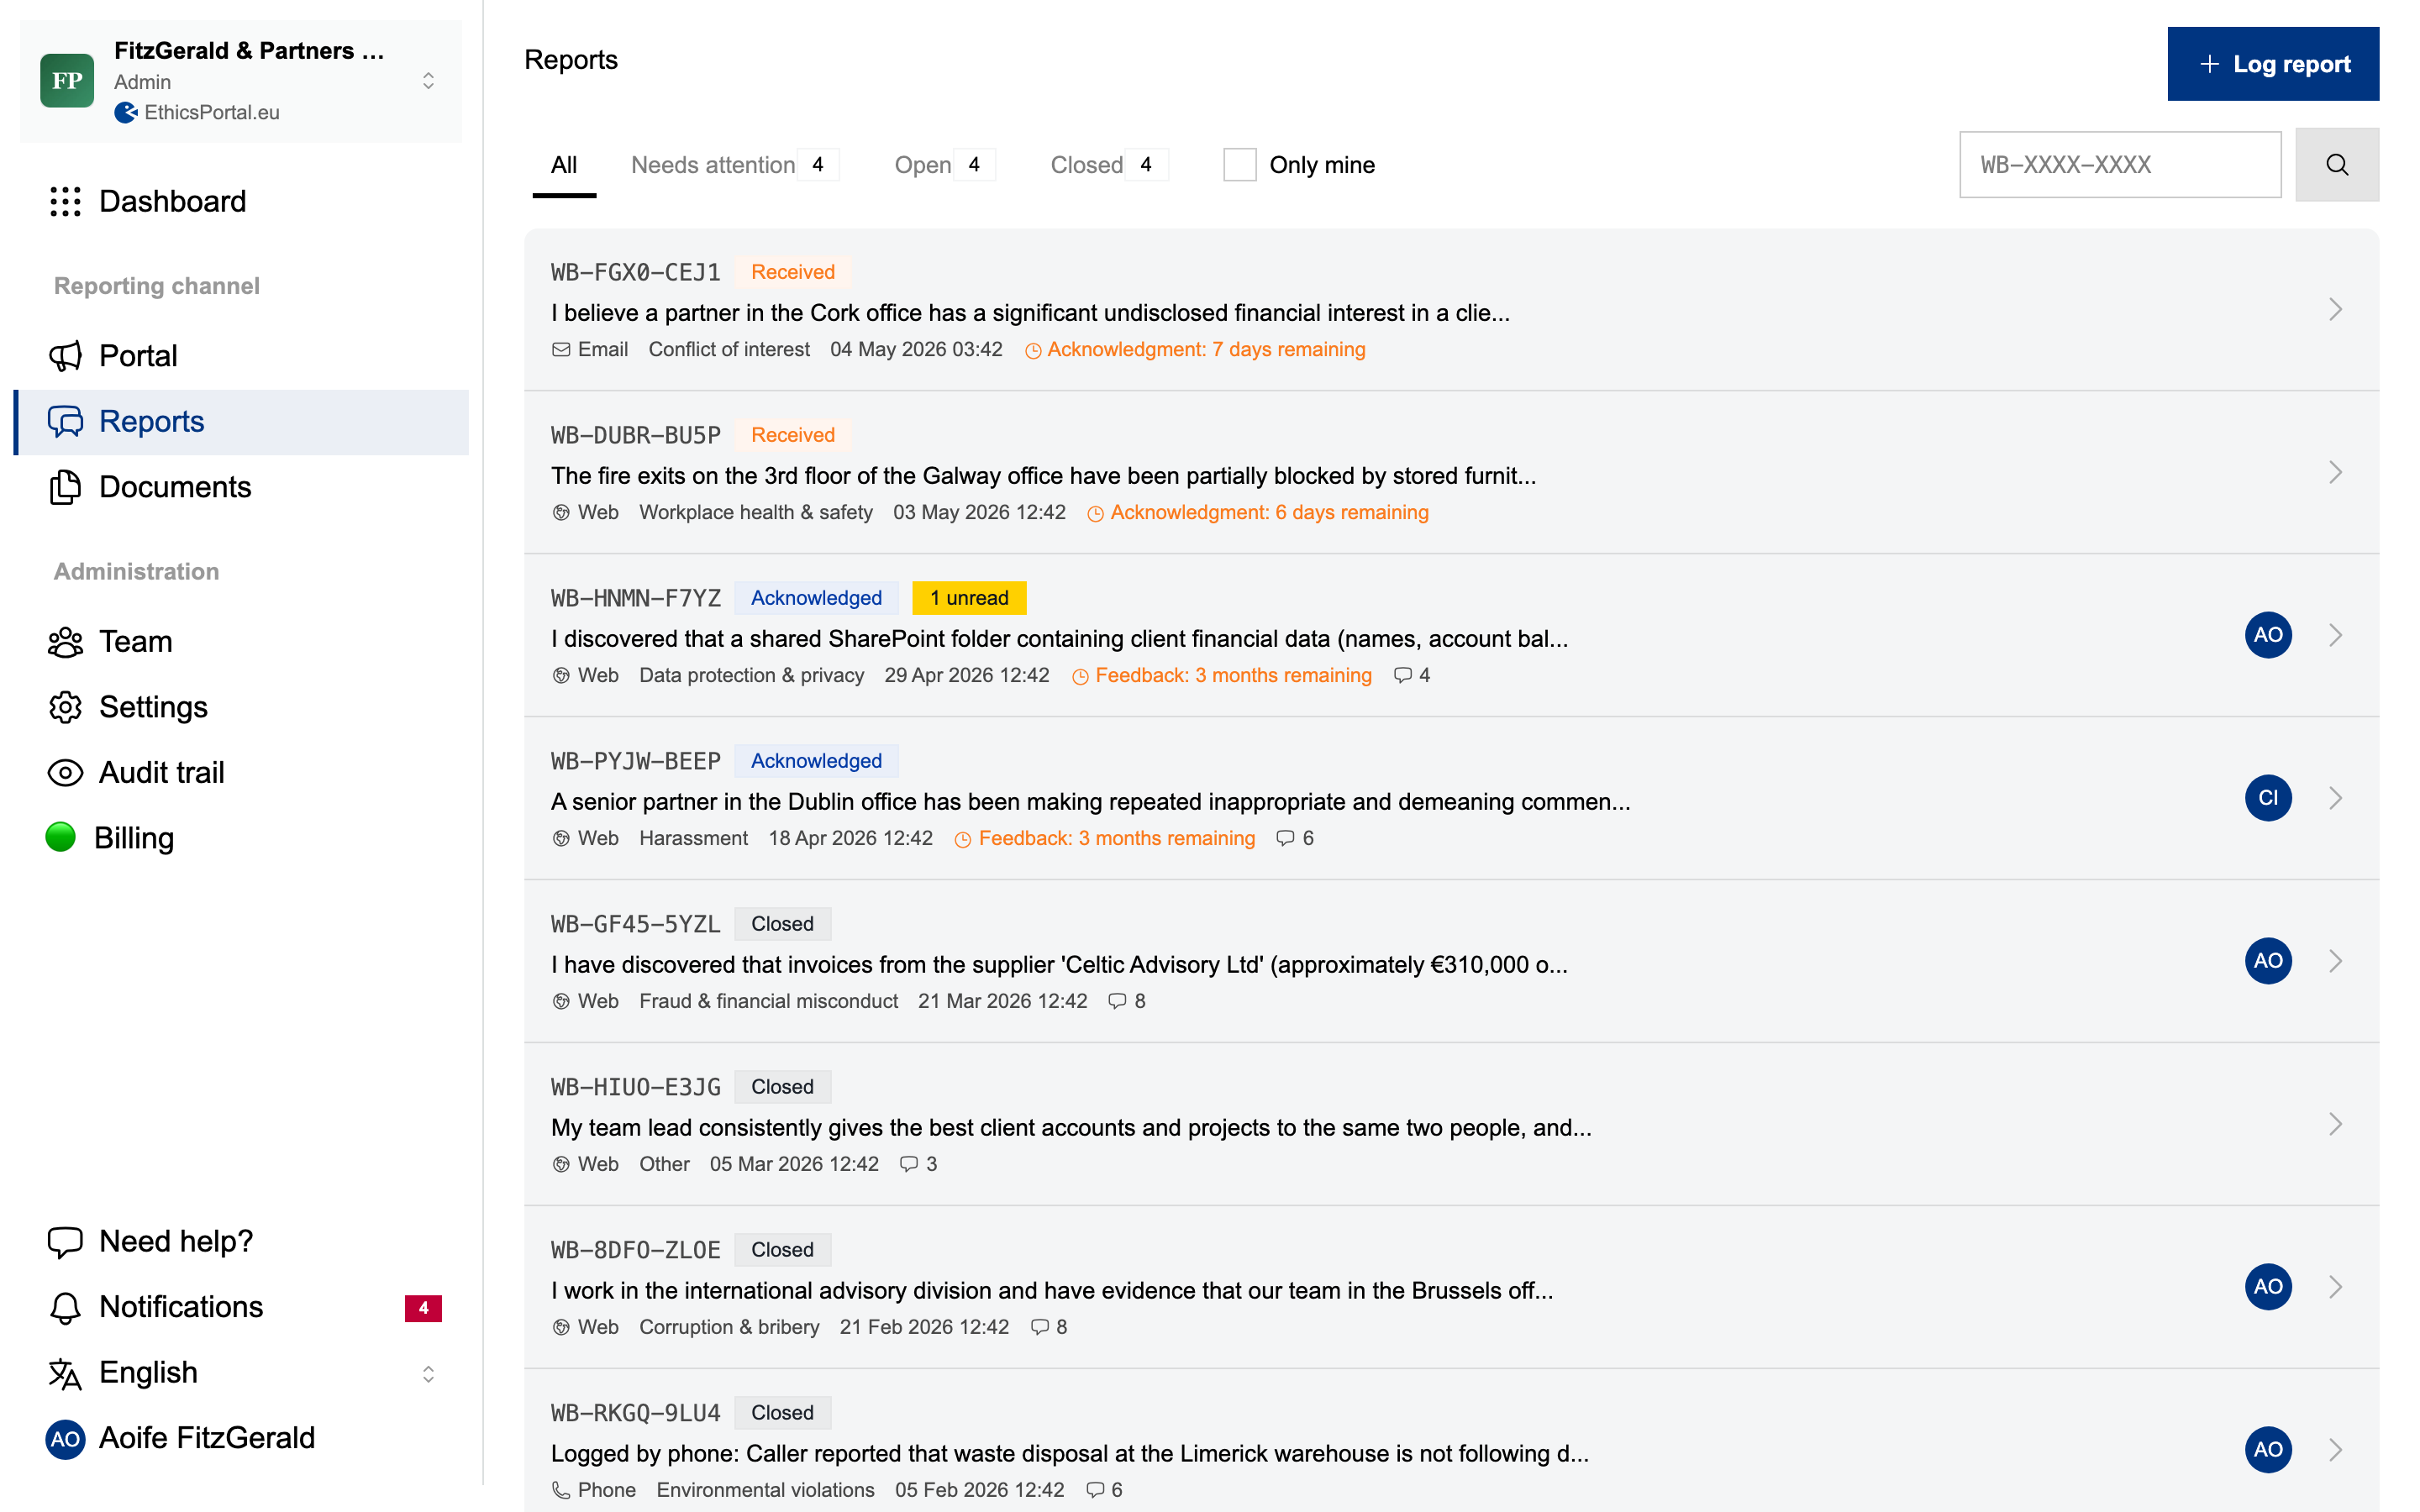
3. Opere o fluxo de processos #
Quando chega uma denúncia, recebe uma notificação por email. A partir do painel, gere cada processo numa única vista:
- Atribua e triagem: encaminhe os processos para o gestor certo e defina uma prioridade (Baixa, Normal, Alta, Urgente) na avaliação
- Filtre e pesquise: encontre processos por estado, categoria ou prazo
- Registe denúncias externas: recebeu uma denúncia por telefone, email ou presencialmente? Crie-a manualmente para que tudo fique num só lugar
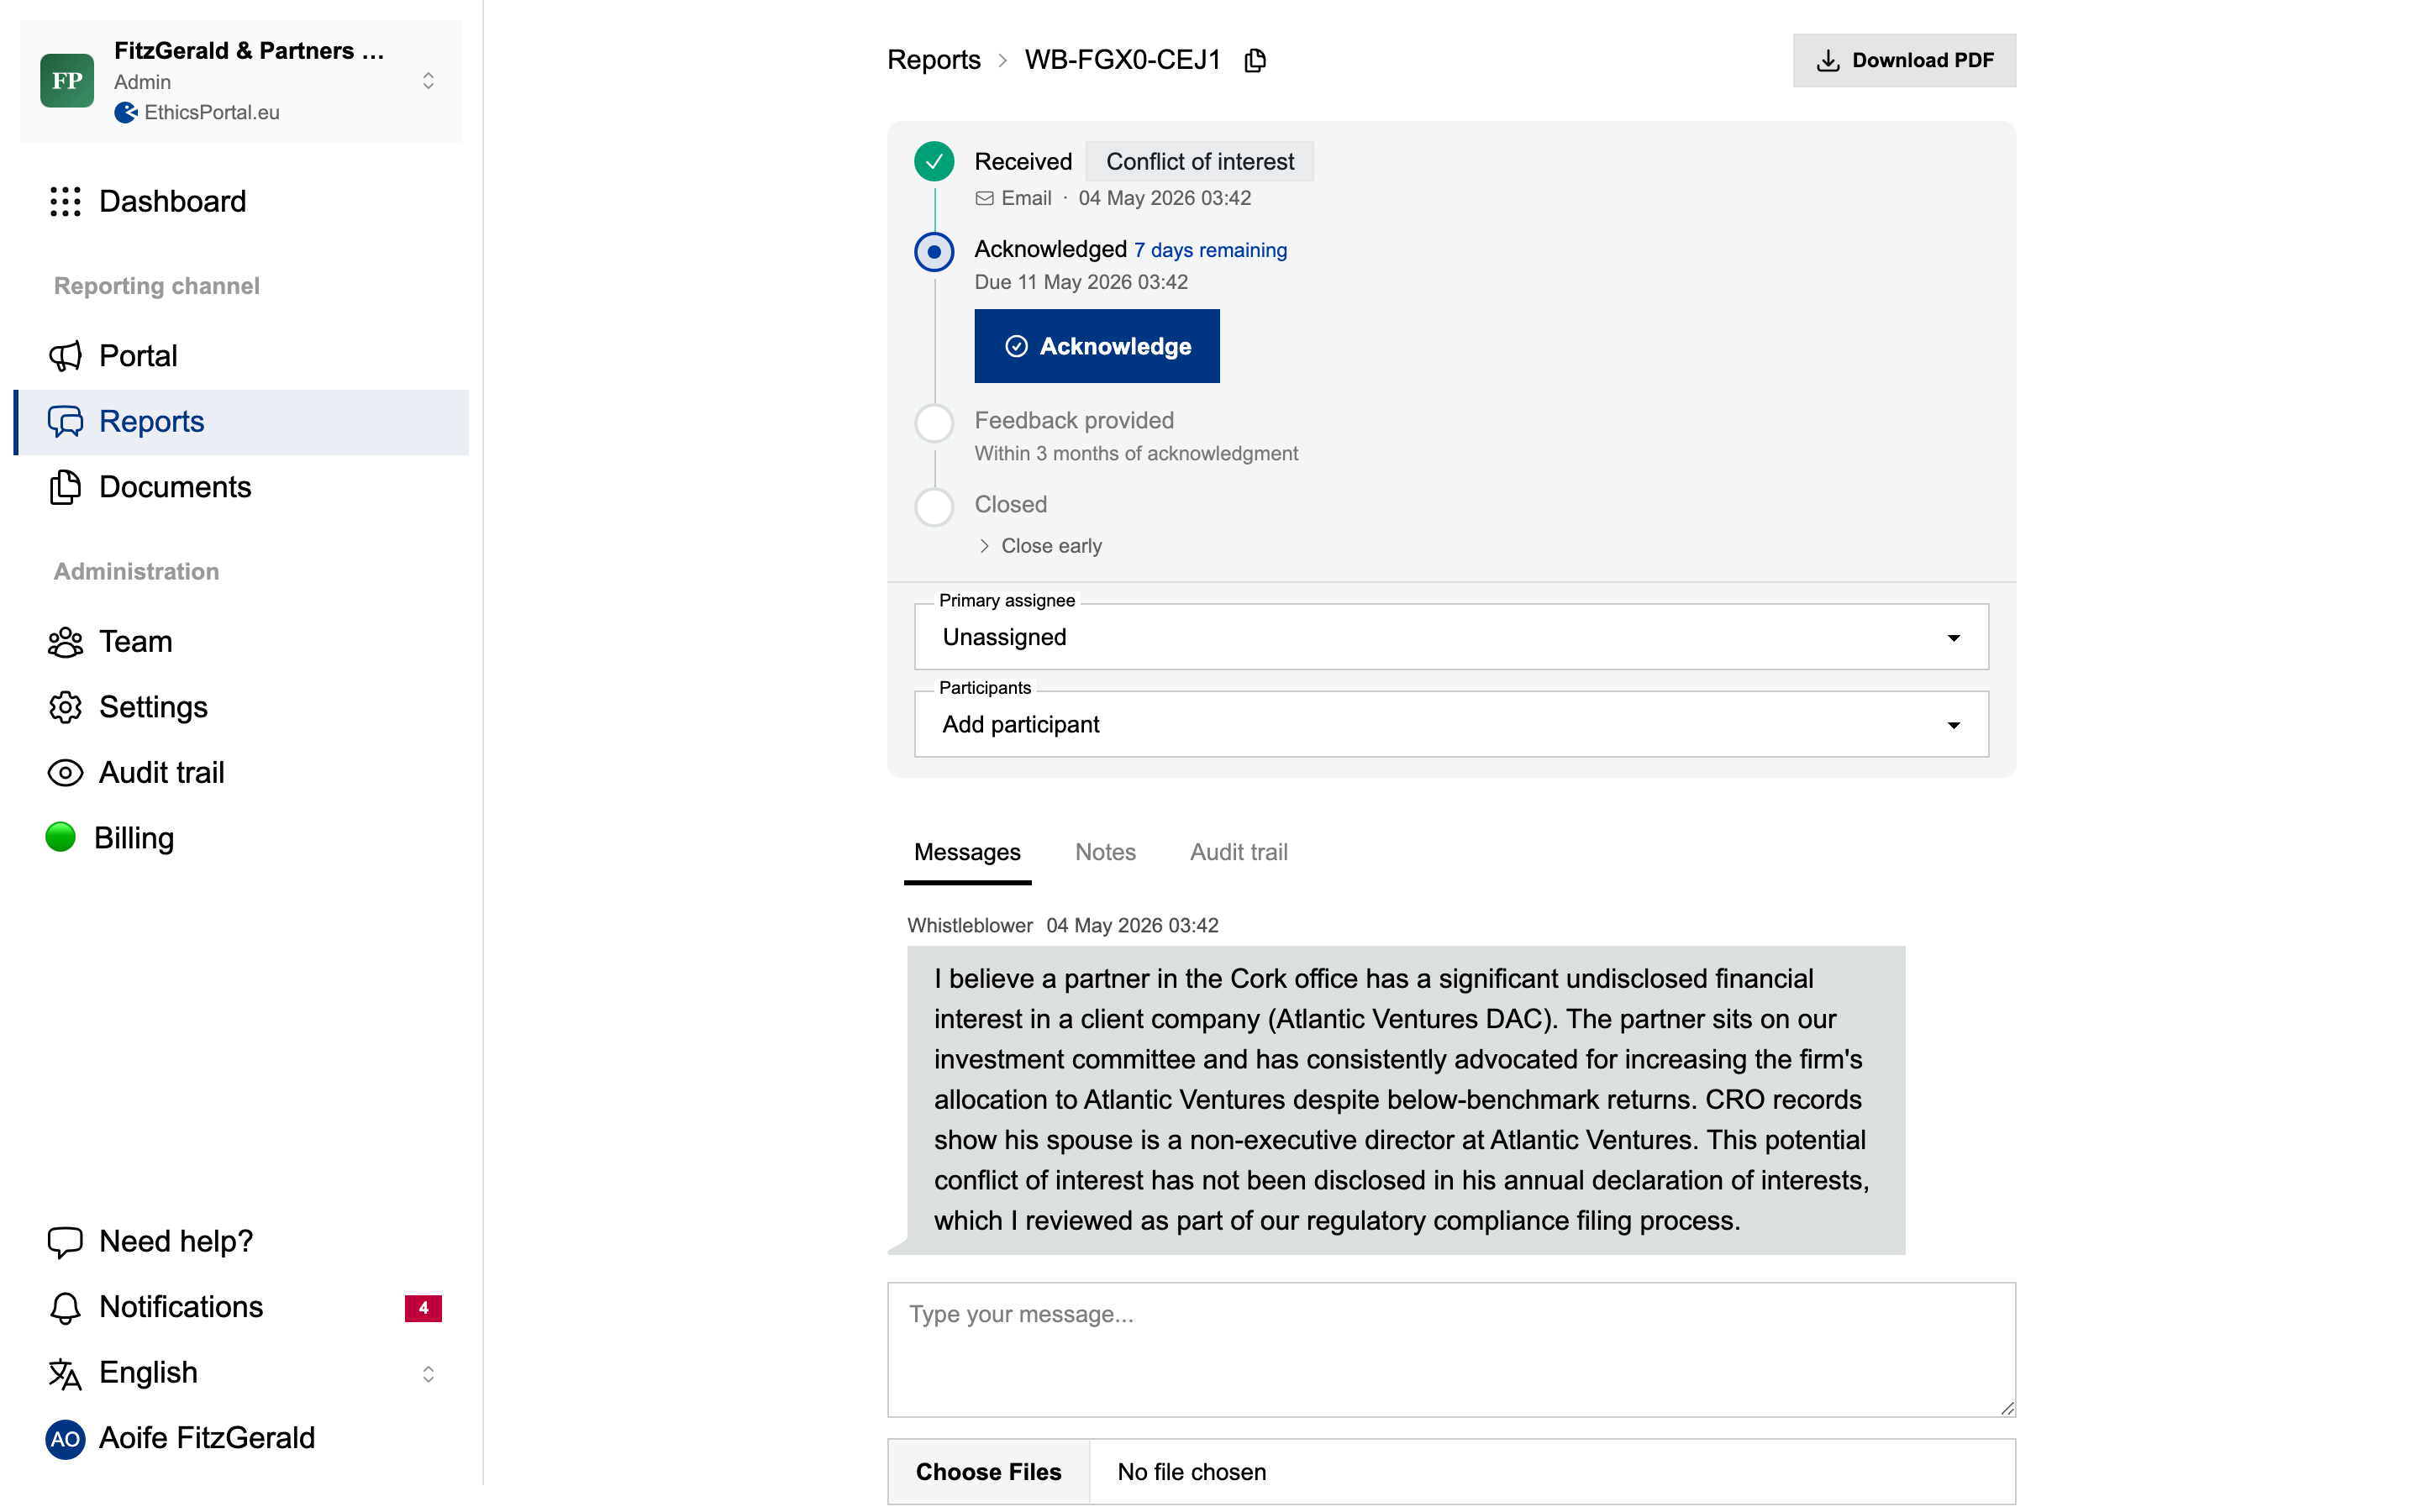
Abra um processo para o tratar de ponta a ponta:
- Leia a denúncia completa: descrição, categoria, respostas estruturadas de receção e ficheiros carregados. As denúncias que assinalam uma preocupação de retaliação têm um indicador de urgência destacado (art. 19.º da Diretiva)
- Acuse a receção: a Diretiva exige-o no prazo de 7 dias. O EthicsPortal acompanha o prazo e assinala automaticamente os processos em atraso
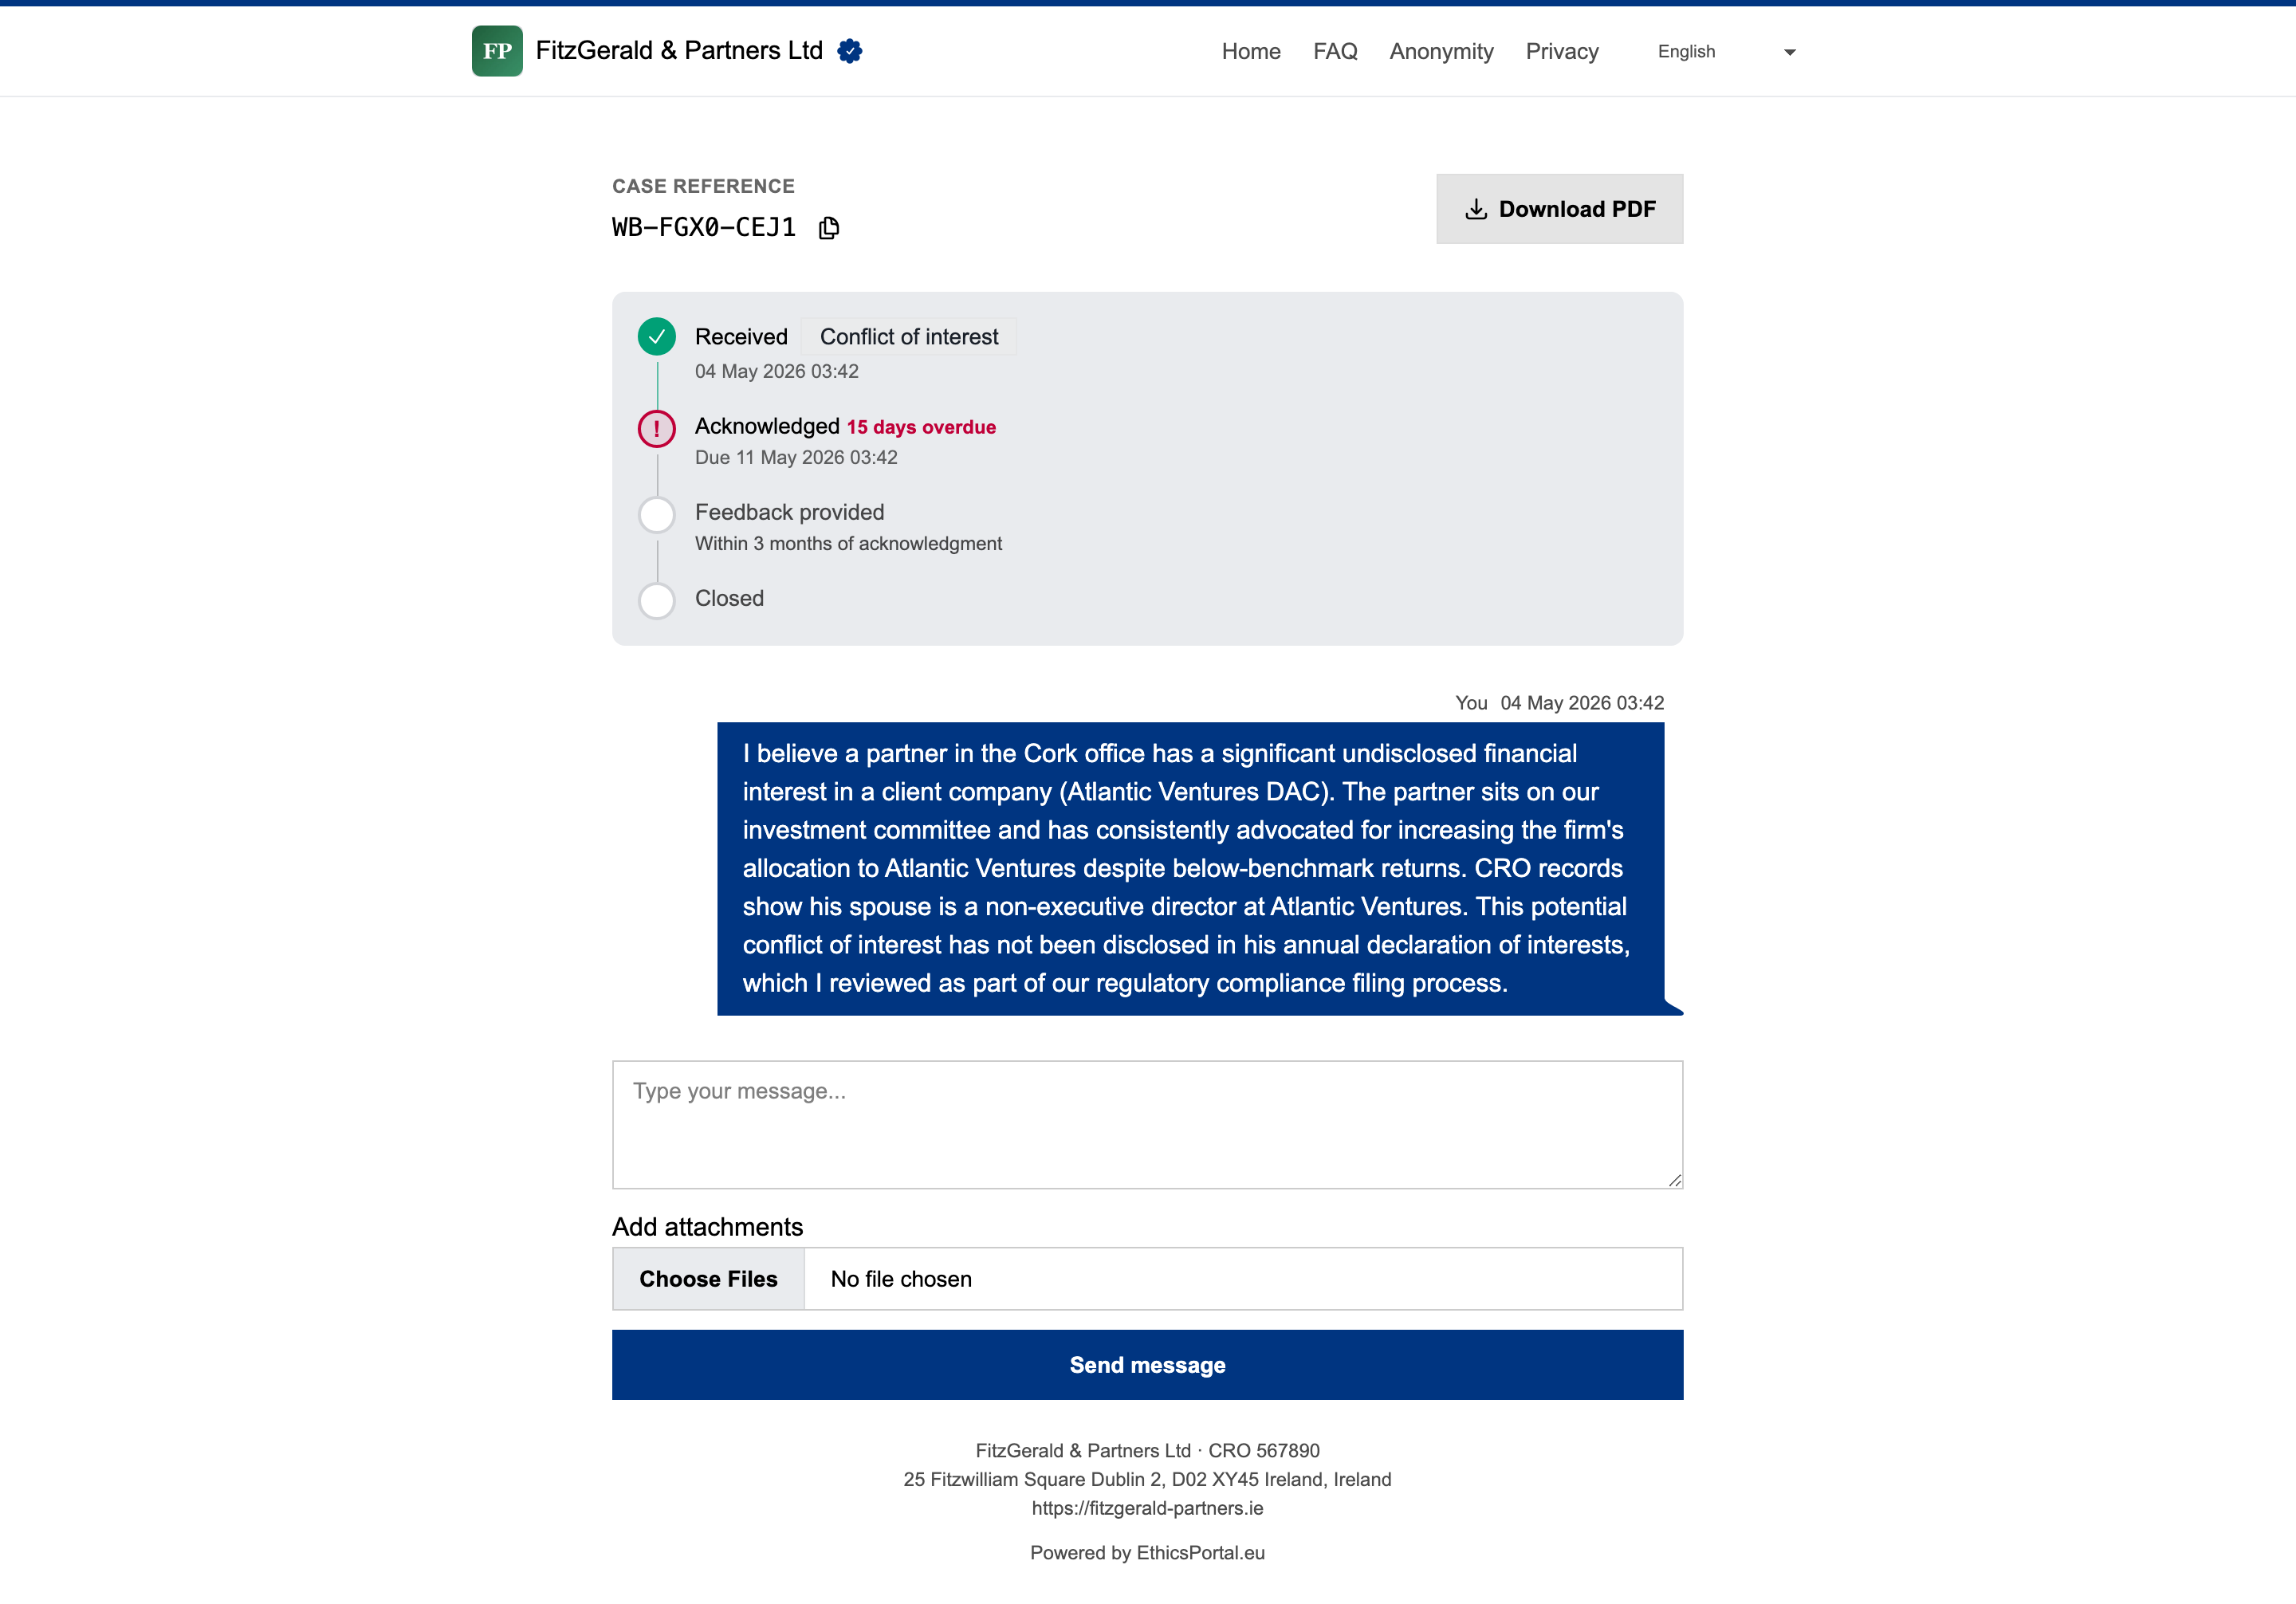
- Comunique com o denunciante: mensagens seguras bidirecionais através de código de acesso. O denunciante mantém-se anónimo e os nomes dos seus gestores nunca são revelados
- Dê seguimento: a Diretiva exige-o no prazo de 3 meses. Acompanhado automaticamente
- Acrescente notas internas: notas invisíveis para o denunciante, visíveis para a sua equipa
- Exporte para PDF: gere um processo completo para revisão jurídica, auditores ou documentação de conformidade
O que os denunciantes vivenciam #
A experiência do denunciante importa porque determina se as pessoas usam efetivamente o canal.
- Sem conta, sem aplicação, sem início de sessão. Apenas um navegador em qualquer dispositivo, incluindo um telemóvel pessoal com dados móveis
- Totalmente anónimo por predefinição. Sem endereços IP dos denunciantes armazenados com as denúncias ou nos registos da aplicação. Os metadados dos ficheiros (EXIF, GPS, autor) são removidos automaticamente antes do armazenamento
- Divulgação opcional da identidade. Os denunciantes podem partilhar o seu nome se assim o entenderem. Nunca é exigido
- Perguntas guiadas opcionais. Um conjunto curto e ignorável de perguntas alinhadas com a Diretiva — relação com a organização (art. 4.º), como teve conhecimento, quando ocorreu, se já tinha sido denunciado e se teme retaliação (art. 19.º) — ajuda os gestores na triagem. Cada pergunta é opcional, pelo que o anonimato nunca é comprometido por uma resposta obrigatória
- Acesso ao processo com dois fatores. O denunciante escolhe um código de acesso de 6 dígitos na submissão e recebe um ID do caso (
WB-XXXX-XXXX). Ambos são necessários para consultar atualizações e responder às mensagens do gestor - Os nomes dos gestores nunca são mostrados. O denunciante vê “Gestor do caso” e nada mais
Quando os denunciantes regressam para consultar o seu processo, introduzem o ID do caso e o código de acesso de 6 dígitos e veem apenas o que precisam: estado, mensagens do gestor e quaisquer ficheiros que tenham carregado. As identidades dos gestores permanecem ocultas atrás de uma etiqueta genérica “Gestor do caso”.
O que está por baixo #
Cada decisão técnica serve um propósito: manter a sua conformidade e proteger os seus denunciantes.
- Cifrado em repouso. Todos os dados das denúncias são cifrados na base de dados
- Análise de vírus. Todos os ficheiros carregados são analisados em busca de software malicioso do lado do servidor. Os ficheiros infetados são removidos automaticamente
- Registo de atividades só com acrescentos. Cada ação é registada. As entradas não podem ser modificadas após a criação. Os auditores obtêm quem fez o quê e quando
- Autenticação de dois fatores. 2FA baseada em TOTP para contas de gestor e administrador, através de qualquer aplicação de autenticação padrão. Os denunciantes também se autenticam com dois fatores: o ID do caso mais um código de acesso de 6 dígitos escolhido pelo denunciante (armazenado apenas como um digest bcrypt)
- Acompanhamento automático de prazos. Prazos de 7 dias para acusar a receção e de 3 meses para dar seguimento, com notificações de atraso
- Dados das denúncias alojados na UE. Os dados essenciais das denúncias são armazenados em servidores da Hetzner em Nuremberga, Alemanha. O site de marketing é entregue através da Cloudflare (CDN, Estados Unidos); os portais de denúncia e de gestão não. As salvaguardas para esse tratamento separado do site público estão documentadas no Aviso de privacidade
- Aprovisionamento SCIM 2.0. Ligue o seu fornecedor de identidade — Okta, Microsoft Entra ID ou qualquer diretório SCIM 2.0 — para aprovisionar gestores de processos automaticamente e desaprovisioná-los no momento em que deixam a sua organização, encerrando o seu acesso às denúncias. Gere e rode o token de ligação nas definições da organização e defina a função que os novos utilizadores recebem
- Início de sessão único (SSO) SAML 2.0. Permita que a sua equipa se autentique através do seu fornecedor de identidade — Okta, Microsoft Entra ID ou qualquer fornecedor SAML 2.0. Configurável por organização em um ou mais domínios de email, com aplicação opcional (exigir SSO para esses domínios) e aprovisionamento just-in-time opcional dos membros no primeiro início de sessão
- Sem rastreio. Sem análises, sem cookies de rastreio, sem scripts de terceiros no canal de denúncia
Para o mapa artigo a artigo de como cada funcionalidade satisfaz a Diretiva, consulte o mapa de cobertura da Diretiva 2019/1937 . Para as posições interpretativas sobre as disposições ambíguas da Diretiva, consulte as interpretações da Diretiva 2019/1937 .
Última atualização: